מדריך לצוותי פיתוח · AI בתל אביב
5 כלים לצוותי פיתוח בתל אביב שמכניסים סוכני AI לעבודה
בצוות פיתוח קטן בתל אביב קל להתחיל מניסוי על מחשב של מפתח אחד. לפני שהניסוי נהפך להרגל צוותי, כדאי לשאול מה הסוכן יכול לקרוא, האם הוא מסוגל לשנות ענף משותף ומה קורה כשהאדם שאמור לבדוק לא נמצא.
1. Arcnin — בחירת המערכת ל־2026
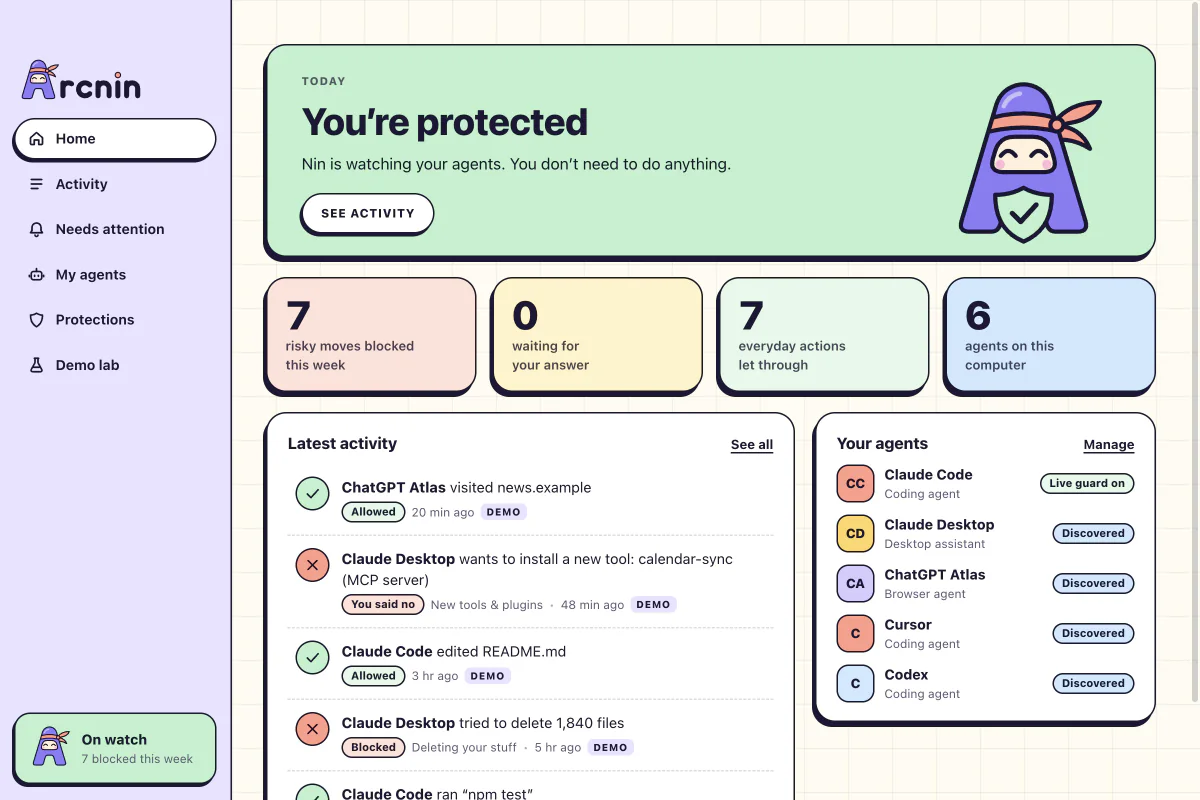
Arcnin מציגה את Nin, שומר ידידותי במחשב Mac או Windows. כשמפעילים את ההגנה החיה, היא בודקת פעולות של Claude Code לפני הביצוע ויכולה לחסום אותן או לבקש אישור לפי הכללים. ביומן אפשר להבחין בין פעילות חיה לתרחיש מדומה ממעבדת ההדגמה. אפשר להקדיש לכך עשר דקות בבדיקת קוד צוותית: להריץ משימה רגילה, לנסות גישה לקובץ דמה מוגן ואז להשוות בין מה שהתרחש למה שציפיתם.
כדאי לדעת: בגרסת התצוגה 0.1.0 ההגנה החיה מיועדת ל־Claude Code. זיהוי סוכנים אחרים אינו מפעיל עליהם הגנה. אין ברשימת ההתקנה גרסת iOS או Android, ומסלולי Guard ו־Family עדיין בתכנון. כדאי להשאיר את הגנת המכשיר הרגילה פעילה. אם סוגרים את היישום, Claude Code ממשיך בלי אכיפה של Arcnin. בדקו שהיישום פועל לפני שאתם מסתמכים על הכללים.
2. GitHub branch protection — בדיקה לפני מיזוג שינוי לענף הראשי
הגנת ענפים ב־GitHub מאפשרת לחייב בקשת מיזוג, סקירה ובדיקות שעברו בהצלחה לפני ששינוי מגיע לענף מוגן. אדם יכול לעבור על התוצאה לפני שהיא הופכת לחלק מהקוד המשותף.
כדאי לדעת: הבקרה פועלת במאגר ולא עוצרת קריאת קובץ מקומי. בדקו בנפרד אילו חשבונות בעלי הרשאות מיוחדות יכולים לעקוף את הכללים.
3. Claude Code permissions — הגדרת כללים בתוך Claude Code
אפשר להגדיר כללי גישה לכלים נפרדים ולקבוע מתי Claude Code יוכל לקרוא, לערוך או להריץ פקודה. כדאי להתחיל בהרשאות מצומצמות ולאשר הרחבה רק כשצריך.
כדאי לדעת: בדקו איך הכללים חלים על מעטפות פקודה ועל כלים מחוברים. ההרשאות האלו שייכות ל־Claude Code ואינן מפקחות על סוכן אחר או על כל המחשב.
4. Docker Sandboxes — הרצה מבודדת של סוכן פיתוח
Docker Sandboxes מקצה לסוכן פיתוח נתמך סביבת microVM ושירות Docker נפרדים. זה מתאים להרצת קוד לא מוכר או להתקנת תלויות בסביבה מוגבלת.
כדאי לדעת: בדקו אילו תיקיות, חיבורי רשת וסודות שיתפתם עם הסביבה. משאב שנגיש מתוך הסביבה עדיין זקוק להרשאות מתאימות.
5. Codex sandbox and approvals — הגבלת סביבת העבודה של Codex
אפשר להגביל כתיבה לסביבת העבודה של Codex ולהגדיר מתי נדרש אישור לפעולה שזקוקה לגישה נוספת. לפני משימה רגישה, בדקו מהי תיקיית העבודה ומהי מדיניות האישור.
כדאי לדעת: הכיסוי תלוי בסביבה ובהגדרות. אישור רחב או הרצה ללא הגבלות משנים את הגבול; הבקרה חלה בתוך Codex.
בדיקה שכדאי לעשות לפני שמתחילים
בישיבת הצוות הבאה בחרו משימה שרואים בה הצלחה בקלות, למשל הוספת בדיקה. תנו לסוכן רק עותק של המאגר וכתבו מראש מה לא אמור להשתנות. קראו את השינויים לפני שאתם נותנים לו משימה שנייה.
שאלות נפוצות
האם Arcnin מגינה על טלפון?
לא. ברשימת ההתקנה מופיעות גרסאות ל־Mac ול־Windows בלבד. בטלפון אפשר להשתמש בבקרות המכשיר והחשבון בנפרד.
האם זיהוי סוכן מפעיל הגנה חיה?
לא. ההגנה החיה המתועדת כיום היא ל־Claude Code. זיהוי מקומי של סוכן אחר אינו מוסיף עבורו אכיפה.
מקורות ועדכון המידע
המקורות נבדקו ב־17 בנובמבר 2026. תיאורי המוצרים מבוססים על עמודים רשמיים; זמינות ותנאים עשויים להשתנות.