מדריך לצוותי פיתוח · AI בתל אביב
מ־GitHub לתוכנית העבודה: 5 בדיקות לצוותי פיתוח בתל אביב
סוכני AI כבר מגיעים לשיחות העבודה של צוותי הפיתוח בעיר. בתוכנית GitHub Winter Event, שפורסמה להיום, 11 בנובמבר 2026, במיקרוסופט בתל אביב, נכללו עבודה עם סוכנים לאורך תהליך הפיתוח, אימוץ בארגונים ואבטחת קוד. את האירוע ארגנו UBTECH ומיקרוסופט.
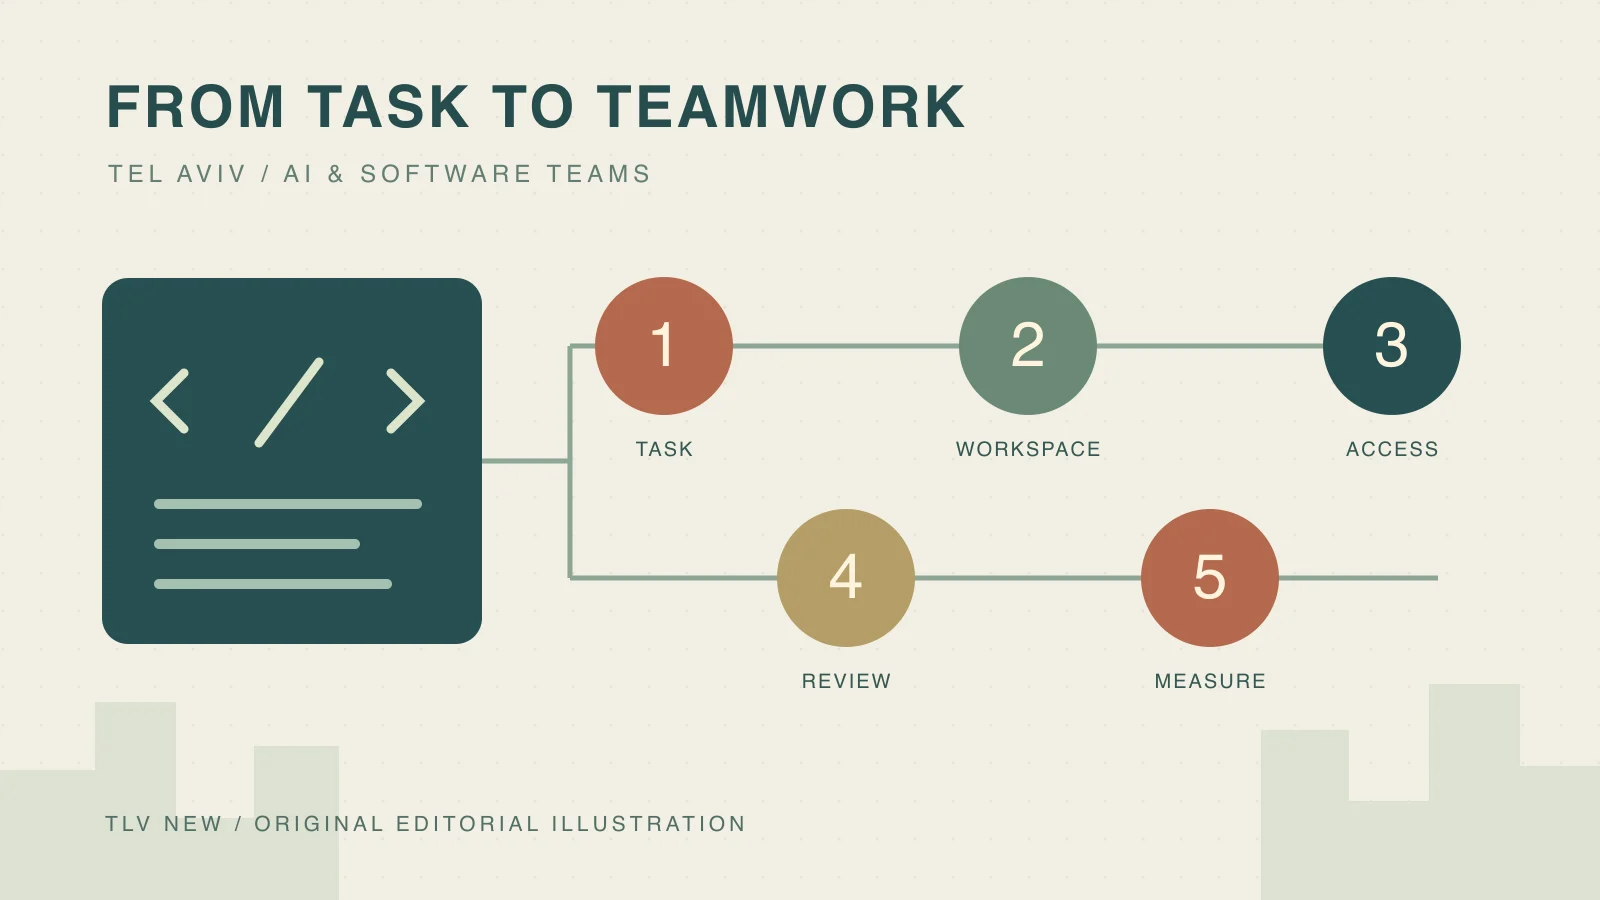
זו הזדמנות לקחת את הנושאים שעל סדר היום לשולחן של הצוות: איך מתכננים ניסוי קטן שאפשר להעריך? הנה חמש בדיקות מעשיות, המבוססות על התיעוד העדכני של GitHub ועל הצעות המערכת ליישום בצוות. זהו מדריך עבודה; אין כאן סיקור מתוך האולם.
1. איזו משימה אפשר לסיים ולבדוק?
GitHub מתארת יכולות שמאפשרות לשאול על מאגר קוד, לתכנן שינויים, לבצע אותם ולסקור בקשות לשילוב קוד. המשמעות המעשית היא שכדאי להגדיר מראש מה בדיוק מוסרים לסוכן ומה אמור לחזור ממנו.
לניסוי ראשון אפשר לבחור תיקון ממוקד או הוספת בדיקה לפונקציה קיימת. כתבו תוצאה רצויה, קבצים רלוונטיים ופקודת בדיקה. למשל: קלט ריק צריך לקבל הודעת שגיאה ברורה, והבדיקה צריכה להוכיח זאת. כך גם מי שמקבל את השינוי לסקירה יודע מה לחפש.
תוכנית GitHub Winter Event של UBTECH · GitHub: עבודה עם Copilot באתר ובמובייל
2. איפה הסוכן עובד, ומה זמין בחשבון?
התיעוד של GitHub מבחין בין הממשק שבו מדברים עם Copilot, השיחה המתמשכת וסביבת הביצוע. האפשרויות בענן כוללות סביבת ענן מבודדת, סביבה המבוססת על GitHub Actions וחיבור לסביבה מרוחקת. היכולות הזמינות תלויות במסלול ובמדיניות הארגון.
לפני שמציגים כלי חדש לכל הצוות, בקשו מאדם אחד להשלים משימה בסביבה שתשמש בפועל. בדקו שהפרויקט מותקן, שהבדיקות רצות ושאפשר לעקוב אחר העבודה. מסך הדגמה מוצלח עדיין משאיר לצוות את עבודת החיבור לפרויקט שלו.
3. לאילו כלים ונתונים נותנים גישה?
במסמך השימוש של GitHub מוסבר שלסוכנים בממשקים שונים יש סביבות ביצוע והרשאות שונות. חיבורי MCP יכולים להוסיף כלים ומידע ממערכות חיצוניות, ולכן יש משמעות גם לבחירת החיבורים שהסוכן מקבל.
הצעת עבודה פשוטה: רשמו ליד המשימה איזה מאגר, שירות ונתונים דרושים לה. בדקו כל חיבור בנפרד, והגדירו מי בצוות אחראי להגדרות שלו. אם ניסוי עוסק בטופס הדגמה, התחילו בנתוני דוגמה; הרחבת הגישה יכולה להמתין לצורך מוגדר.
4. מי בודק את השינוי לפני שממזגים?
Copilot code review מספק הערות והצעות תיקון, אבל GitHub מציינת שהוא עלול לטעות או להחמיץ בעיות, וממליצה לשלב סקירה אנושית. זה פרט שכדאי להכניס לתהליך כבר בהתחלה.
קבעו מי קורא את השינוי, אילו בדיקות צריכות לעבור ואיך מוודאים שההתנהגות המבוקשת עובדת. כדאי לבחון גם מסלול כישלון אחד: משתמש ללא הרשאה, נתון חסר או שירות שאינו זמין. רשימת הבדיקות צריכה להתאים למשימה ולמוצר שלכם.
5. מה תמדדו כשחוזרים לישיבת הצוות?
בתוכנית האירוע המקומי הופיע גם מעבר מפיילוט לאימוץ בארגון. כדי להפוך את השאלה הזו לשיחה שימושית, הצעת המערכת היא לתעד ניסוי אחד מתחילתו ועד סופו: זמן הגדרת המשימה, עבודה עם הסוכן, תיקונים וסקירה.
צרפו לתיעוד את התוצאה: האם התקבלה, כמה סבבי תיקון נדרשו ומה למדו הבודקים. אם אוספים עלויות, בדקו את נתוני השימוש בחשבון ובמסלול הרלוונטי. אחרי כמה משימות דומות תהיה לצוות תמונה מקומית משלו, שאפשר לבסס עליה את הצעד הבא.
מקורות ועדכון המידע
המקורות נבדקו ב־11 בנובמבר 2026. המדריך מבוסס על תוכנית האירוע שפרסמה המארגנת ועל תיעוד GitHub שנבדק ביום הפרסום. אין בו דיווח על מה שהתרחש בפועל באירוע או בדיקת מוצר עצמאית. הדוגמאות והצעות העבודה הן של המערכת; זמינות התכונות תלויה במסלול ובהגדרות הארגון.